AI 시대의 보안 위협에 AI로 대응-MiWork Guard
보안 공지를 확인하는 것과 대응을 마치는 것은 다르다.
MiWork Guard는 어디가 문제인지 찾고, 무엇부터 고칠지 정리하고, 조치 결과를 다시 검증한다. AI는 근거와 위험을 정리하고, 관리자는 필요한 대응을 판단한다. 그 과정은 신뢰할 수 있는 기록으로 남는다.12
제품의 목적을 표현한 삽화. 실제 화면은 아니다. 본문의 이미지를 클릭하면 원본을 볼 수 있다.
왜 지금 필요한가
AI는 공격자가 보안의 약점을 찾아 악용하는 속도와 규모도 키울 수 있다. 새로운 위협에 대비하는 한편, 이미 알려진 위험을 줄이는 기본 관리가 중요해지는 이유다.3
최근 사례도 같은 과제를 남긴다.
- GitLab은 2026년 10월 12일 중요한 보안 문제의 수정본을 공개하고 빠른 업데이트를 권고했다.4
- LiteLLM의 10월 21일 배포물 침해 사건 조사에서는 과거 노출된 관리자 키가 폐기되지 않았던 사실이 드러났다.5
수정 방법이 나온 취약점은 보안 업데이트를 제때 적용하는 것만으로도 해당 공격 경로를 막을 수 있다. 다만 업데이트 외의 대응이 필요한 문제도 있다. NIST가 설명하는 ‘예방 정비’ 역시 필요한 수정본의 적용과 결과 확인을 포함한다.6
현실의 어려움은 그다음이다. 구매한 제품부터 오픈소스와 라이브러리까지, 공지와 적용 시점이 제각각이다. 우리 회사가 영향을 받는지, 누가 무엇을 처리했고 어떤 일이 남았는지 빠짐없이 따라가기는 쉽지 않다.
무엇을 먼저 고칠지 정리한다
MiWork Guard는 서버에서 확인한 프로그램과 구성요소를 보안 정보와 대조해 할 일을 정리한다. 관리자가 보고서에서 찾는 답은 세 가지다.17
- 어디에 있는 프로그램이 문제인가 — 위치와 현재 버전
- 무엇부터 바꿔야 하나 — 목표 버전과 작업별 우선순위
- 바로 고칠 수 있나 — 수정판 유무와 실제 사용 여부를 확인할 항목
AI는 수집 자료를 검토하고 추가로 살펴볼 위험을 정리한다. 서버를 임의로 변경하는 것이 아니라, 관리자의 판단을 돕는 역할이다.1
긴 경고 목록을 실제로 처리할 작업으로 바꾸는 것. 조치 계획과 작업 목록은 보고서나 엑셀에서 열 수 있는 파일로 저장해 담당자와 공유할 수 있다.7
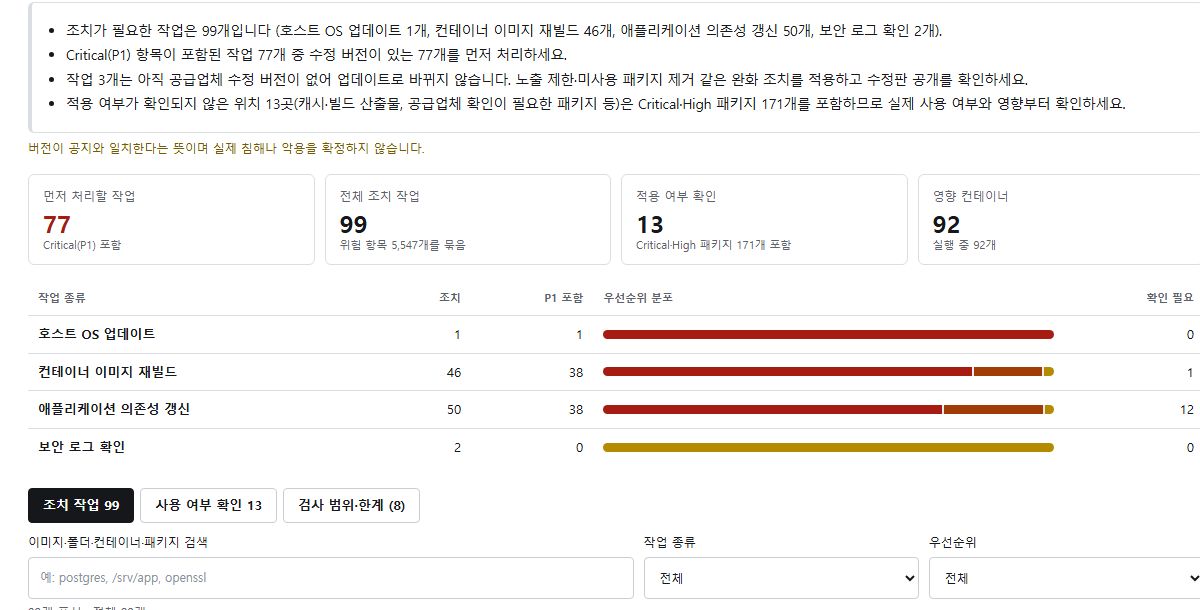
실제 조치 계획 화면. 내부 식별 정보는 제외했다.
조치 결과를 다시 검증하고 기록한다
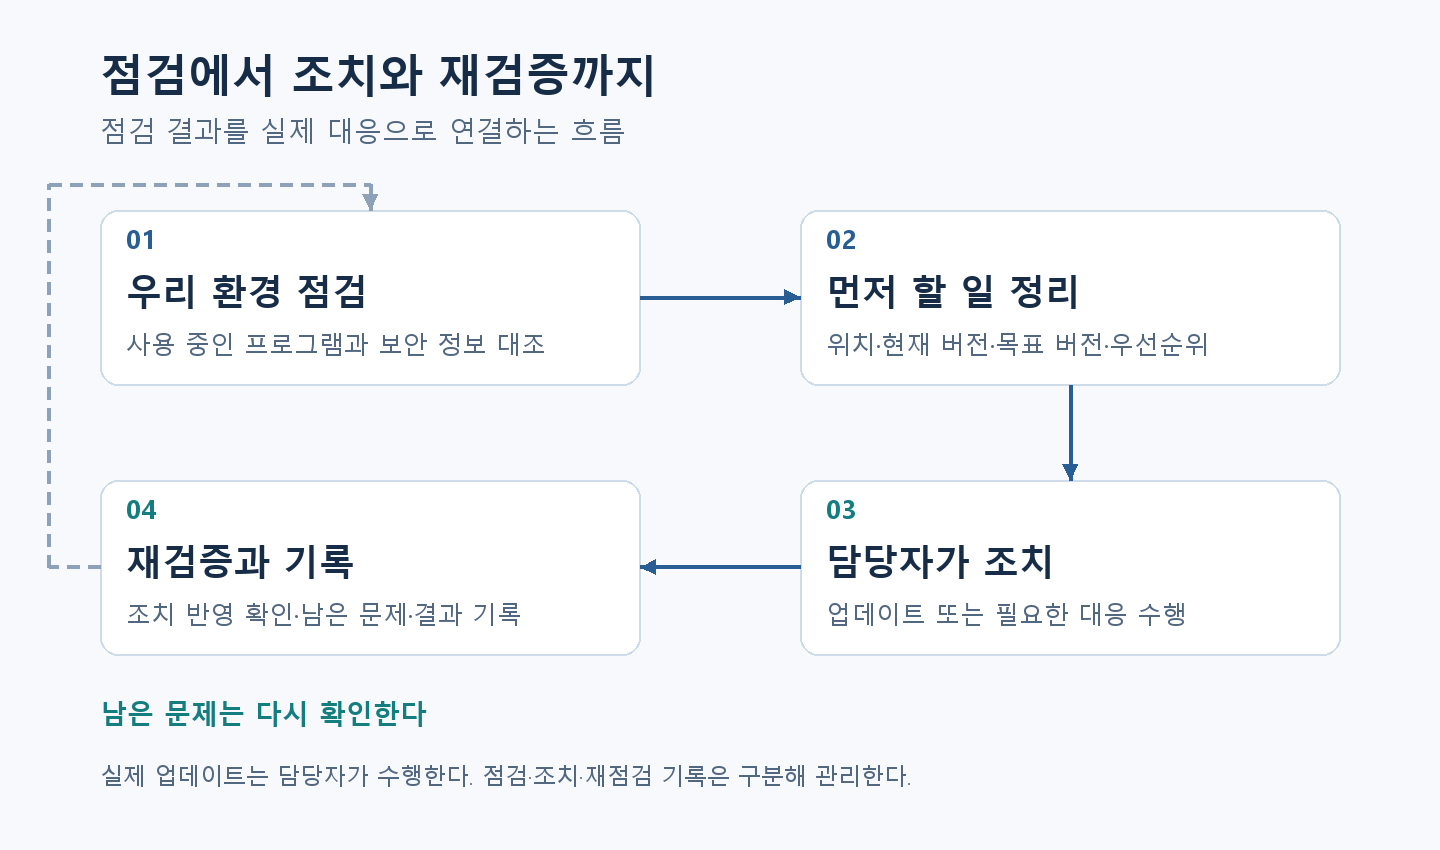
점검의 ‘완료’가 업데이트의 완료를 뜻하지는 않는다. 담당자가 실제 조치를 수행한 뒤, MiWork Guard로 다시 점검해 변경이 반영됐는지와 앞서 발견한 문제가 남았는지 확인한다.172
최초 점검 결과, 처리 내역, 재검증 결과를 연결하면 무엇을 발견했고 어떻게 대응했으며 이후 무엇이 달라졌는지 확인할 수 있다. 신뢰의 근거는 기록의 존재가 아니라, 조치 결과를 다시 검증했다는 데 있다.2
위변조 방지는 이렇게 확인한 기록을 보호한다. 남은 문제와 확인하지 못한 범위도 함께 남겨 다음 점검과 인수인계의 근거로 삼는다. 확인된 범위 밖의 안전까지 보장하는 것은 아니다.12
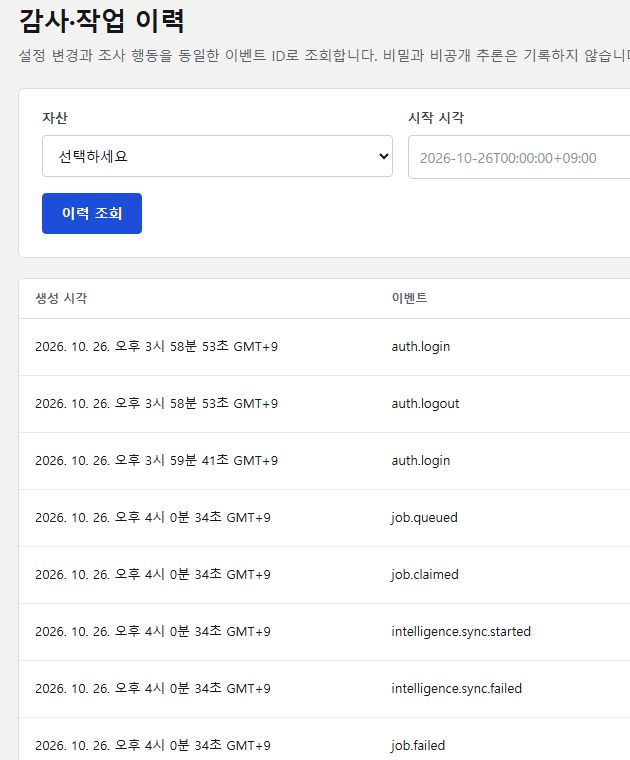
실제 작업 이력의 일부. 내부 식별 정보는 제외했다.
현재 점검 대상은 Linux 서버와 실행 중인 Docker 컨테이너다. 실제 업데이트는 담당자가 수행하며, 점검하지 못한 영역은 ‘부분 확인’이나 ‘미검사’로 구분한다.17
보안의 기본을 몰라서가 아니라, 챙겨야 할 것이 너무 많아 놓치는 일이 있다. 그 빈틈을 줄이고, 조치와 재검증까지 이어가는 것. MiWork Guard가 필요한 이유다.
참고 자료
Footnotes
-
제품 담당자 제공 설명 — 현재 제공하는 처리 이력·증빙 통합 및 기록 위변조 방지. 2026년 11월 3일. ↩ ↩2 ↩3 ↩4
-
GitLab — Critical Patch Release 19.4.2, 19.3.5, 19.2.8 — 2026년 10월 12일. ↩
-
LiteLLM — The attack chain behind the v1.107.0 LiteLLM release — 사건일 2026년 10월 21일, 조사 발표일 10월 23일. ↩
-
MiWork Guard 제품 화면 — 조사 보고서, 조치 계획, 취약점 정보 및 감사·작업 이력. 2026년 11월 3일 확인. ↩ ↩2 ↩3 ↩4
협력사 위험성평가서, AI는 무엇을 먼저 검토할까?
서버에서 HWP를 PDF로 — miwork hangul
MiWork Agents, AI 대화에서 협업 워크스페이스로
miwork.ai를 열었습니다 — 문서, AI 에이전트, 사내 앱을 하나의 업무 흐름으로
LUMINUS와 MiniApp Hub는 이제 MiWork입니다
AI 시대의 업무 플랫폼은 어떤 모습이어야 할까?
아이디어가 회사의 자산이 되도록 - MiWork VibeHub
인프라 알람이 울렸을 때 — InfraManager가 운영자에게 답하는 법
조회만 할 거예요, 손대실 거예요? — 미나가 묻는 한 가지
작업일보 한 번 작성하면 안전관리까지 끝난다? — Smart On-sitehub 이야기
RAG가 한 걸음 더 — Graph RAG와 OCR로 복잡한 문서를 풀어내는 법
챗봇은 어떻게 내 말을 이해할까 — RAG 기술 쉽게 풀어보기
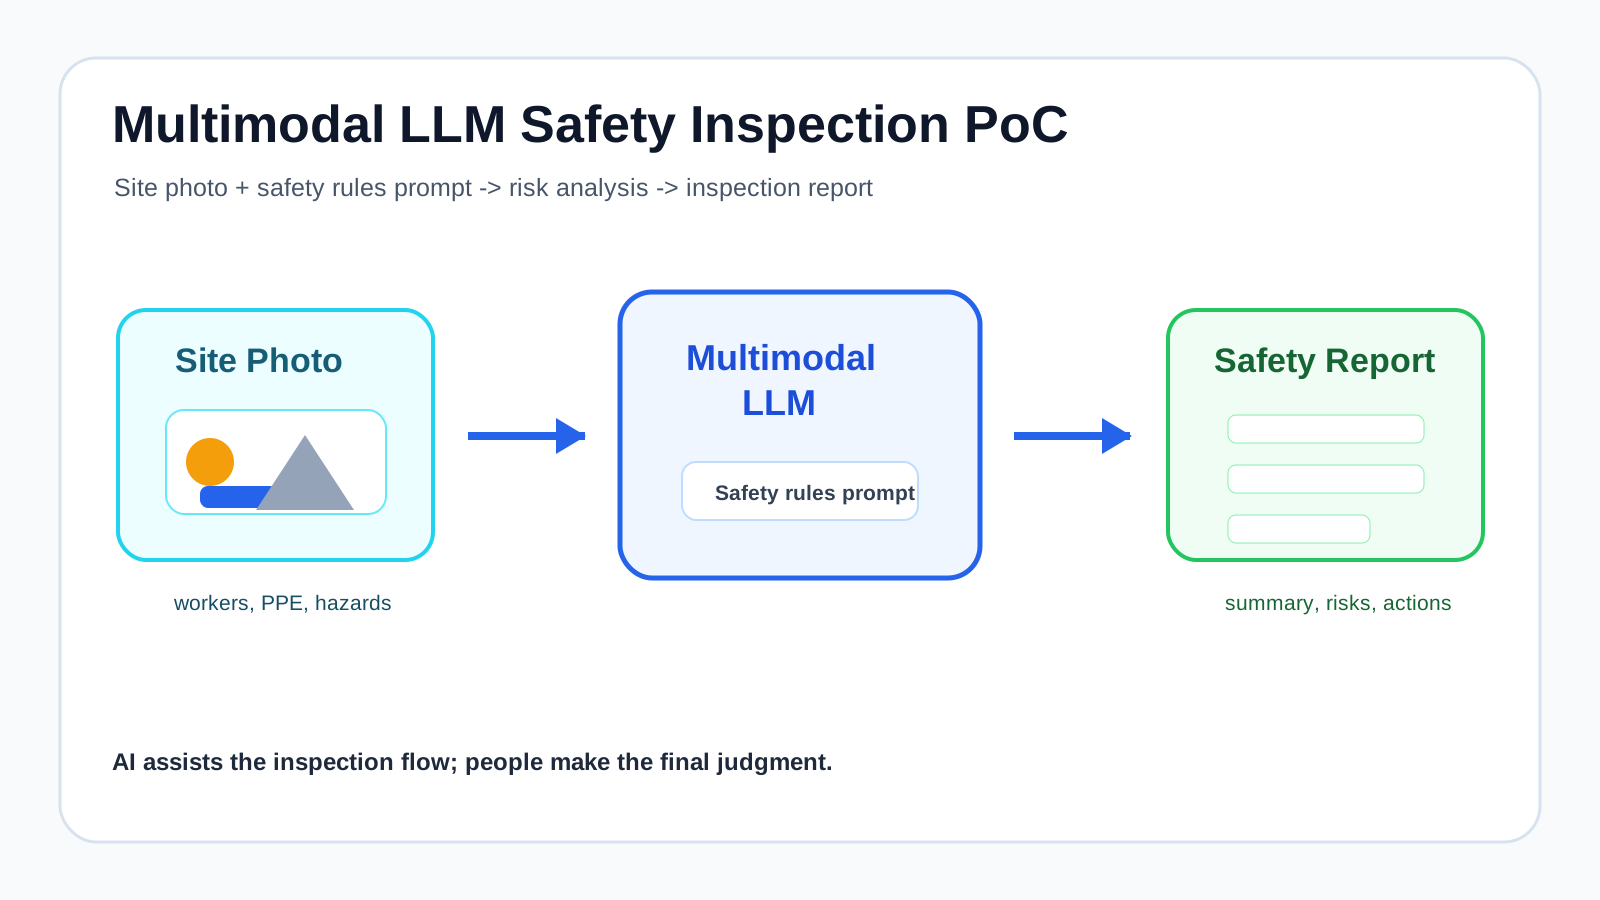
멀티모달 LLM을 활용한 현장 안전수칙 점검 PoC
MiWork Agents가 바라보는 AI Agent 시대
MiWork Agents, 기업 맞춤형 AI Agent 플랫폼으로 소개되다
사진 한 장으로 비슷한 상품을 찾는 법 — 패션 이미지 검색 PoC
MiWork Agents가 전자신문에 소개되었습니다
AI가 우리 회사 업무를 바꾼 방법 — LLM 도입 실전기
공장·물류창고가 스마트해지는 원리 — IoT 현장 적용기